Hier
« Ne méprisez pas l’intelligence de vos utilisateurs » : des développeurs accusent Claude Code de divulguer leur adresse email à des sites web
Un ticket GitHub très commenté accuse Claude Code d’avoir transmis l’adresse email de ses utilisateurs à des sites tiers pendant des recherches web. Un correctif existe depuis le 3 novembre, mais il ne bloque qu’une partie des cas.
Pendant dix ans, taper 300 fois la lettre A suffisait pour pirater des serveurs Linux
Un chercheur a découvert qu’il suffisait de saisir un mot de passe de plus de 256 caractères pour ouvrir, via OpenSSH, des comptes pourtant verrouillés. Cette faille, présente sur des systèmes Linux qui utilisent la bibliothèque musl, vient d’être corrigée.
jeudi 5 novembre
1 280 dollars pour dénicher et exploiter une faille du noyau Linux : OpenAI affirme avoir industrialisé la chasse aux bugs
OpenAI affirme avoir mis en place une chaîne d’agents d’IA capable de chercher des failles dans le noyau Linux, de les exploiter et de proposer des correctifs. Ce prototype aurait exploité 948 failles en octobre, mais des chercheurs humains doivent encore relire ses résultats.
mercredi 4 novembre
Comment savoir si vos données ont fuité ? 6 outils à connaître absolument
Des milliards d'identifiants volés circulent et se revendent sur des forums de hackers et le darknet. Voici 6 sites pour vérifier si vos identifiants font partie des listes fuitées.
Piratage du Crédit Mutuel Arkéa : ce que l’on sait et qui est réellement concerné
Le Crédit Mutuel Arkéa a confirmé ce mercredi 4 novembre avoir subi une cyberattaque, sans donner de montant. Les fonds auraient été convertis en cryptomonnaies, mais la banque assure que ses clients ne subiront aucune conséquence financière.
Un faux entretien et un Homebrew piégé : voici les dessous du vol de 6,3 milliards de dollars chez Binance
Binance a publié le 3 novembre 2026 son premier rapport sur le piratage du 29 octobre. Il retrace la préparation de l’attaque, qui a notamment reposé sur un faux entretien d’embauche.
Après les supermarchés, une cyberattaque menace les réserves de plasma de l’Établissement français du sang
Un prestataire de l’Établissement français du sang a été piraté, avec des chambres froides reprogrammées pour atteindre 110 °C, révèle Le Canard enchaîné. Les autorités assurent que l’incident a été repéré à temps. Il intervient alors que les attaques contre les installations frigorifiques se multip…
mardi 3 novembre
« Utiliser l’IA sans culpabiliser » : Revolut dévoile les dessous de sa bascule vers un modèle chinois
La banque en ligne européenne fait tourner GLM, un modèle ouvert conçu en Chine, sur des serveurs dédiés. Elle affirme avoir divisé sa facture d’IA par dix tout en livrant plus vite.
« Étrangement doués » : ils demandent à GPT-6 Astra de réparer Qwen sans le réentraîner, et les résultats font débat
Quatre chercheurs du MIT affirment que GPT-6 Astra sait lire et modifier directement les paramètres d’autres modèles d’IA. De quoi corriger une IA sans la réentraîner ?
lundi 2 novembre
« Comment allons-nous rattraper notre retard ? » : l’IA trouve tant de bugs que PostgreSQL s’inquiète de sa capacité à innover
La sortie de PostgreSQL 19, logiciel de base de données open source très répandu, est décalée au 19 novembre 2026. Dans un billet publié le 30 octobre, le développeur Robert Haas attribue ce retard à l’afflux de bugs détectés grâce à l’IA et se demande comment le projet pourra continuer à innover.
La cyberattaque des frigos change d’échelle et frappe désormais des supermarchés dans toute l’Europe
Des dizaines de magasins ont vu la température de leurs réfrigérateurs et congélateurs grimper le 2 novembre, notamment en Belgique, au Luxembourg et en Suède. Le mode opératoire décrit en Belgique est le même que celui de l’attaque qui a frappé la France en octobre.
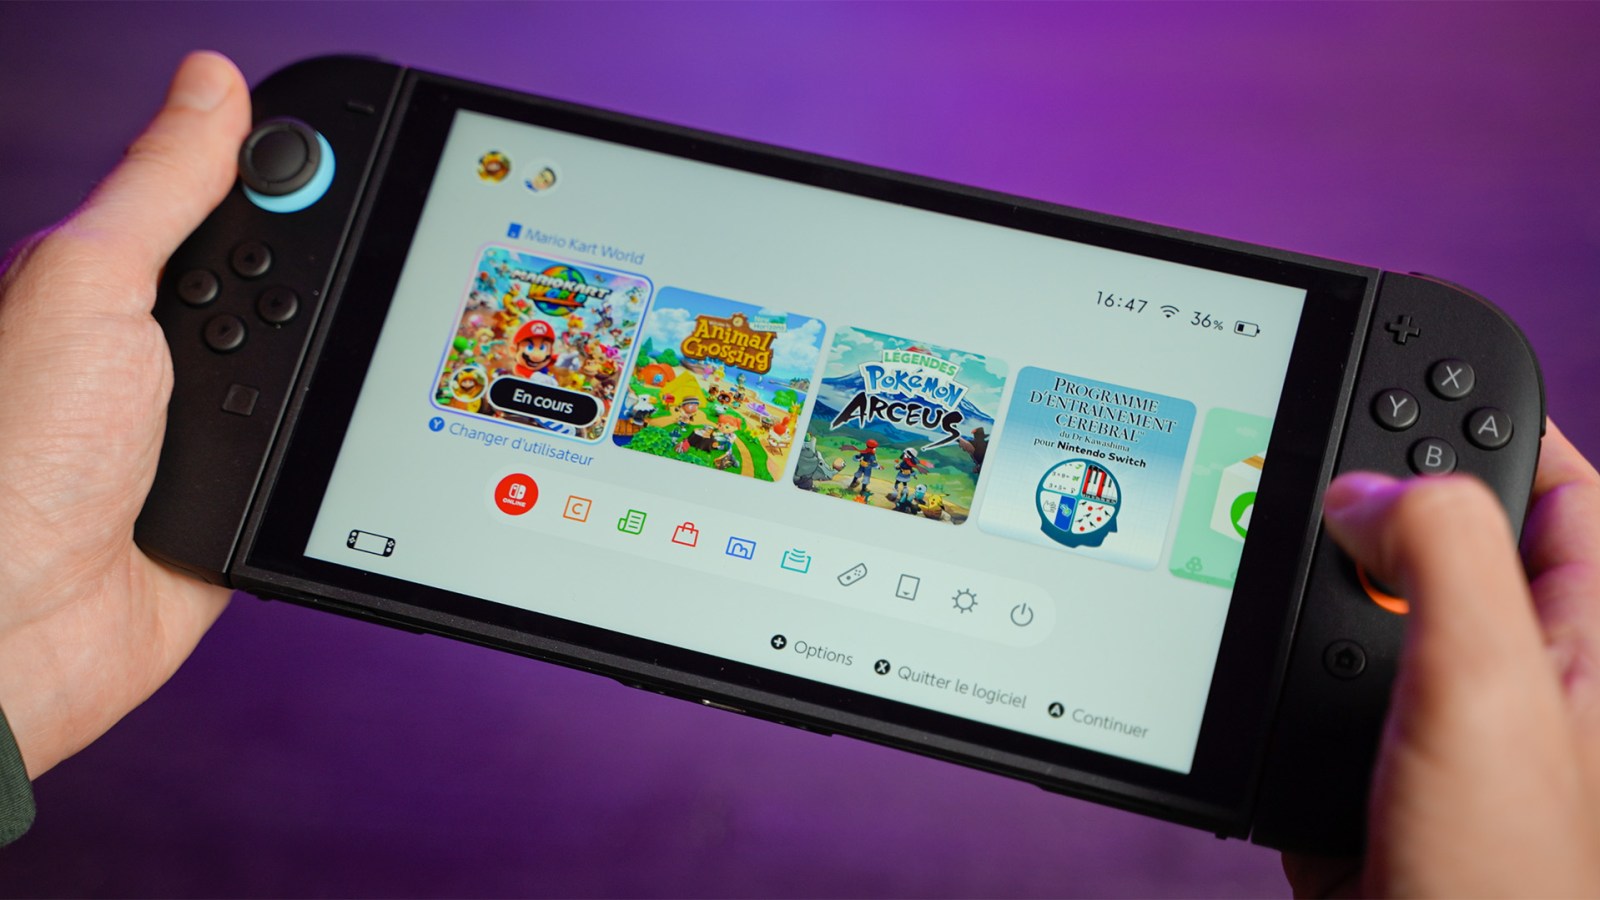
Piratage de la Switch 2 : jeux natifs sur Mac et iPhone, émulation PC… Nintendo est dans une mauvaise passe
Depuis le 22 octobre, un jailbreak de la Nintendo Switch 2 permet de copier ses jeux, leurs mises à jour et ses sauvegardes pour les émuler sur PC ou les faire tourner nativement sur les Mac avec puce Apple Silicon, les iPhone et les smartphones Android. La situation se dégrade de jour en jour pour…
vendredi 30 octobre
Des hackers ont distribué une version piégée de Claude Code à des milliers de développeurs, mais se sont pris les pieds dans leur propre code
Le 29 octobre 2026, la boutique d’extensions de l’éditeur de code Cursor a distribué une fausse mise à jour de Claude Code, l’assistant de programmation d’Anthropic.
Qui a pu voler 6 milliards de dollars à Binance ? Les enquêteurs ont déjà un suspect, et il a de lourds antécédents
Moins de 24 heures après le plus gros vol de cryptomonnaies jamais enregistré, plusieurs sociétés d’analyse de la blockchain désignent TraderTraitor, une unité de hackers nord-coréens. Binance, de son côté, n’a encore accusé personne.
6,3 milliards de dollars volés à Binance : le plus gros hack crypto de l’histoire serait parti d’un simple PC portable
Binance a subi un vol de cryptomonnaies estimé à 6,3 milliards de dollars (environ 5,6 milliards d’euros). Selon l’enquête préliminaire de la plateforme, l’ordinateur portable d’un ingénieur aurait permis d’accéder au système de retraits. La plateforme promet que ses clients ne supporteront pas les…