jeudi 5 novembre
Plus de 100 millions d’euros dérobés lors d’une cyberattaque contre le Crédit Mutuel Arkéa
Mercredi, le Crédit Mutuel Arkéa a confirmé avoir été victime d’une cyberattaque portant sur plus de 100 millions d’euros. Les fonds dérobés auraient ensuite été convertis en cryptomonnaies par les cybercriminels. Tribune ESET – Une enquête a été ouverte afin de faire la lumière sur cette attaque. D…

Une vulnérabilité expose les risques des robots IA utilisés à domicile et dans les écoles
Les chercheurs en sécurité de JFrog ont découvert cinq CVE dans Reachy Mini, un robot de bureau open source à 499 $ conçu par Pollen Robotics et Hugging Face. Une seule requête HTTP non authentifiée suffit à faire exécuter le code d’un attaquant au robot, qui obtient alors un accès root ainsi que le…
Google Cloud Security : sécuriser le développement et se défendre à la vitesse de la machine
Si les agents autonomes accélèrent considérablement le développement logiciel, leur adoption rapide et sans gouvernance dans les processus de travail traditionnels peut entraîner des incidents de sécurité majeurs. Selon IDC, près de 40 % des entreprises introduisent des vulnérabilités plus vite qu’e…
mercredi 4 novembre

Après les supermarchés, la chaîne du froid de nouveau confrontée au risque cyber
Après les frigos des supermarchés, un prestataire de l’Établissement français du sang a été ciblé par des cybercriminels, provoquant un réchauffement de certaines chambres froides conservant des produits sanguins et des échantillons destinés à des biothèques. L’EFS assure néanmoins que le piratage n…

En France, moins d’une entreprise sur deux contrôle ce que font ses outils d’IA
Alors que le déploiement des agents IA s’accélère au sein des entreprises, la France peine à faire appliquer ses propres chartes de sécurité sur le terrain. Selon les données de l’étude 2026 Identity Security Report publiée par Delinea, si la quasi-totalité des organisations ont rédigé une politique…

Cyberattaques sur iPhone : Zimperium identifie 608 domaines malveilants exploitant les failles d’iOS
Zimperium, spécialiste de la sécurité des appareils mobiles, dévoile les résultats d’une nouvelle recherche menée par son équipe de recherche zLabs sur l’évolution de Coruna, un framework d’exploitation ciblant les iPhones. Fin octobre 2026, les chercheurs ont identifié 608 domaines diffusant du cod…
mardi 3 novembre
Nouveaux piratages de réfrigérateurs en Europe : les commentaires de Filigran
Suite à la propagation des attaques contre des réfrigérateurs de supermarchés à 7 autres pays européens, voici ci-dessous les commentaires d’experts de Filigran. « Un réfrigérateur est désormais un ordinateur, et ces attaques le prouvent. La méthode qui a touché des supermarchés français le mois der…
Cyberattaque de Binance : Flare détecte 74 identifiants professionnels dans des données dérobées par des infostealers
À la suite de la cyberattaque ayant visé Binance, Assaf Morag, chercheur en cybersécurité chez Flare, spécialiste du renseignement sur les cybermenaces, s’est penché sur cinq années de données dérobées par des logiciels malveillants de type infostealer. Son analyse a permis de retrouver 219 journaux…
lundi 2 novembre
Google analyse l’impact financier du LLM Jacking
Alors que les entreprises intègrent rapidement des LLM de pointe dans leurs environnements de production, les cybercriminels se sont tournés vers une nouvelle tactique lucrative : détourner l’accès des entreprises à ces modèles pour alimenter leurs opérations malveillantes et/ou revendre cet accès à…

Piratages de Binance et Polymarket : l’écosystème crypto ciblé
Le secteur des crypto-monnaies vient d’être frappé par deux incidents majeurs : le piratage de Binance, potentiellement le plus grand vol de l’histoire du secteur, et une attaque ciblant Polymarket via un script tiers. Poste interne ou dépendance web externe, ces deux cas rappellent la vulnérabilité…

Arnaques par IA et deepfakes, les réflexes qui protègent vraiment
Une voix familière vous demande un transfert urgent. Une vidéo montre un dirigeant recommandant un placement. Un message parfaitement rédigé réclame un code de connexion. Ces situations doivent conduire à vérifier la demande, même lorsque le contenu paraît crédible. Face aux usages frauduleux de l’i…
vendredi 30 octobre
Piratage record de Binance : les commentaires de Filigran
Suite à l’annonce du piratage de la plateforme spécialisée en cryptomonnaies Binance, évalué à 6,3 milliards de dollars, ce qui représente un nouveau record, voici les commentaires de Samuel Hassine, CEO de Filigran : « Le chiffre record fera les gros titres, mais c’est le point d’entrée banal qui c…
Rapport SOTI « Fraud and Abuse » 2026 Akamai : des attaques ciblées sur les entreprises et des campagnes de phishing plus courtes et démultipliées – l’IA fait évoluer l’arnaque en ligne au rang d’industrie
Mettant en lumière les risques croissants que l’IA fait peser sur la sécurité, Akamai (Nasdaq : AKAM) a publié aujourd’hui son dernier rapport State of the Internet (SOTI), intitulé « AI-Driven Digital Deception: The Fraud and Abuse Report 2026 ». Ce rapport montre une forte évolution de l’écosystèm…
mercredi 28 octobre

Géolocalisation, école, trajets : ce que les vidéos « Get Ready With Me » trahissent sur les ados
Se filmer en train d’enfiler son manteau ou de boucler son sac d’école : sur les réseaux sociaux, le format « Get Ready With Me » cartonne chez les ados. Problème : sans le vouloir, ces vidéos livrent une foule d’indices précis sur leur quotidien, de leur établissement scolaire à leurs trajets habit…
Vous avez révoqué l’agent IA : avez-vous arrêté ses tâches en attente ?
À 09 h 00, un administrateur désactive l’identité de service d’un agent IA. À 09 h 03, une tâche déjà placée dans une file transmet encore un document à un connecteur tiers. Ce scénario est fictif. Il illustre un défaut d’architecture plausible : révoquer une identité n’équivaut pas à annuler toutes…
Antivirus gratuit : comment choisir une protection fiable pour son PC en 2026
Phishing, rançongiciels, extensions malveillantes : les menaces qui visent les ordinateurs personnels évoluent vite. Windows intègre Microsoft Defender, mais beaucoup d’utilisateurs cherchent une protection complémentaire sans payer d’abonnement. Voici les critères à vérifier avant d’installer un an…
mardi 27 octobre

Pourquoi la vulnérabilité Brotli2Shell crée une surface d’attaque massive que de nombreuses organisations ne voient pas
Alors que les premiers rapports sur la faille du décodeur Brotli se concentraient sur Node.js et les applications HTTP, l’équipe de recherche en sécurité de JFrog a démontré que « Brotli2Shell » est un problème bien plus large de chaîne d’approvisionnement logicielle. Brotli étant fréquemment intégr…
Rapport Hornetsecurity : les entreprises sont mieux protégées contre les ransomwares, mais 45% n’ont pas confiance en leurs défenses
Alors que la France vient de connaître un mois d’octobre particulièrement violent en matière de cyberattaques, Hornetsecurity by Proofpoint dévoile aujourd’hui son nouveau Rapport sur les ransomwares 2027, le sixième de sa série annuelle. Le rapport de cette année montre que les organisations n’ont…
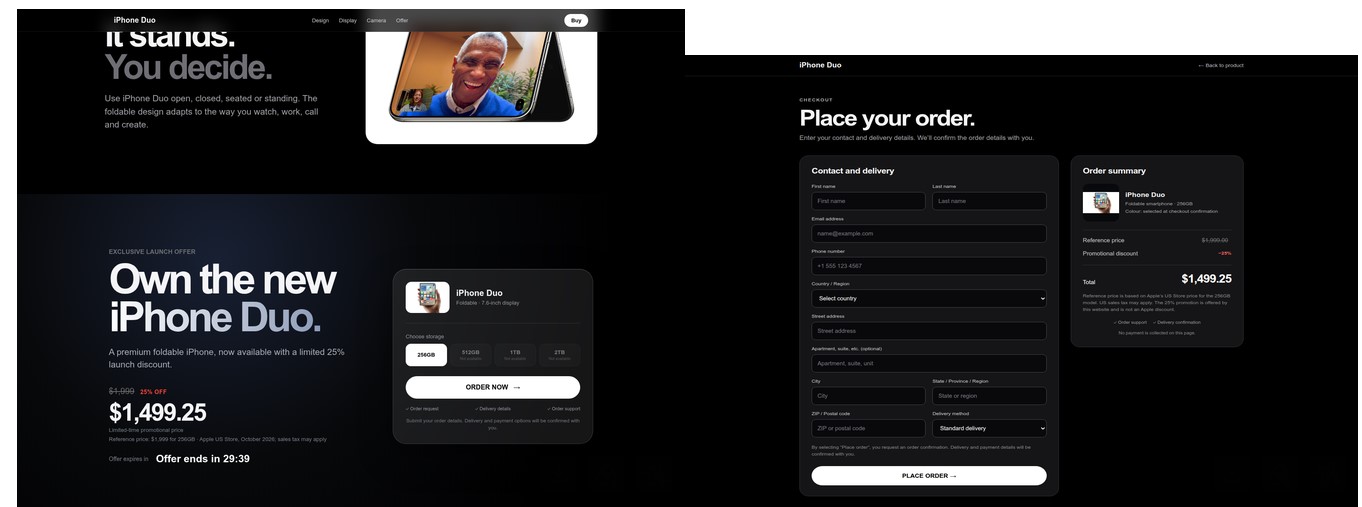
Sortie de l’iPhone Duo : Kaspersky alerte sur une vague de faux sites d’achat
L’iPhone Duo d’Apple est officiellement mis en vente depuis le 23 octobre dernier, marquant la première incursion de la marque sur le marché des smartphones pliables. Pour les hackers , un lancement d’une telle envergure offre un terrain de jeu idéal pour piéger les consommateurs désireux de se proc…
vendredi 23 octobre
PHP2Shell : JFrog alerte sur de faux PoC et des fuites mémoires
Après les alertes de sécurité urgentes concernant PHP2Shell (CVE-2026-109618 et CVE-2026-109619), les chercheurs de JFrog dévoilent de nouvelles découvertes sur le fonctionnement de ces vulnérabilités et les risques qu’elles présentent. Leurs analyses offrent un nouvel angle pour prolonger votre cou…